Bij geen van de drie grootste lekken bij AI-companion-diensten ging het om een slimme aanval. Telkens waren gegevens bereikbaar voor iedereen die wist waar hij moest kijken, of gestolen van een site die met weinig beveiliging was gebouwd. Dat patroon is het begrijpen waard.
Drie lekken, drie soorten schade
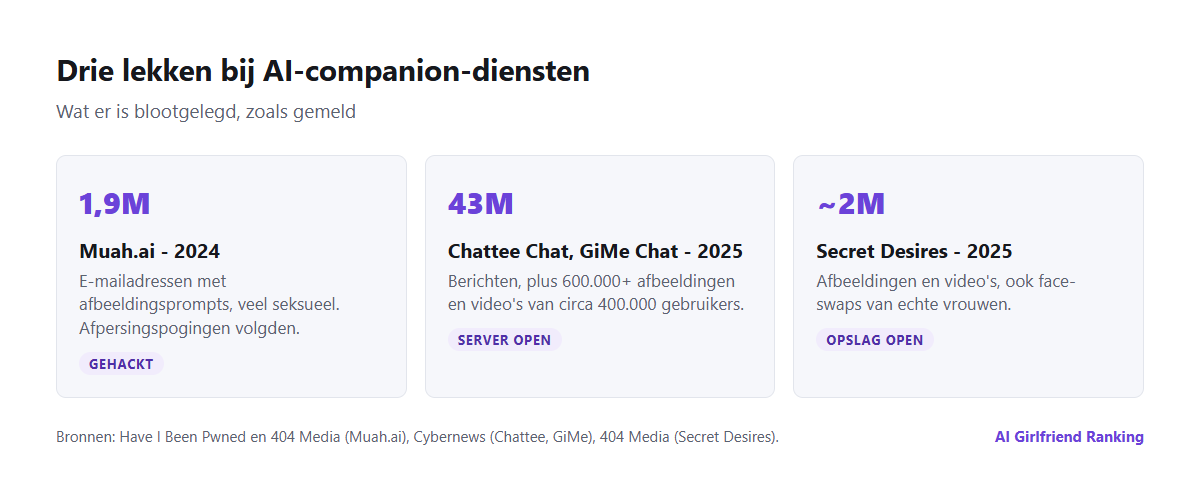
Wat er in elk geval is blootgelegd, zoals gemeld.
Muah.ai, 2024. Een hacker nam gegevens van de "AI-vriendin"-site mee en gaf ze aan journalisten. Het ging om ongeveer 1,9 miljoen e-mailadressen, samen met de prompts die gebruikers hadden geschreven om afbeeldingen te genereren - veel seksueel, sommige met beschrijvingen van kindermisbruik. Veel adressen waren te koppelen aan echte identiteiten. Beveiligingsonderzoeker Troy Hunt zette het lek als gevoelig lek in Have I Been Pwned, en er volgden pogingen tot afpersing van mensen in de gegevens.
Chattee Chat en GiMe Chat, 2025. Onderzoekers van Cybernews vonden een server van de Hongkongse ontwikkelaar van deze twee apps die zonder wachtwoord openstond. Daarop stonden meer dan 43 miljoen berichten en ruim 600.000 afbeeldingen en video's van circa 400.000 gebruikers, vooral in de VS. Er stonden geen namen of e-mailadressen bij, wel IP-adressen en apparaat-ID's, en aankooplogs waaruit bleek dat sommige gebruikers duizenden dollars hadden uitgegeven. De server werd pas gesloten nadat hij al in openbare zoekmachines voor blootgestelde apparaten was opgedoken.
Secret Desires, 2025. Journalisten van 404 Media vonden de cloudopslag van het platform openbaar toegankelijk. Daarin stonden bijna twee miljoen afbeeldingen en video's, waaronder een grote verzameling gemaakt met een face-swapfunctie die foto's van echte vrouwen - van social media, diplomafoto's, zelfs een jaarboek - in expliciete content plaatste. De opslag werd binnen ongeveer een uur na contact met het bedrijf afgesloten. Secret Desires is een van de apps die we hebben beoordeeld; het lek is relevant voor iedereen die de beeldfuncties gebruikte.
Waarom companion-apps aantrekkelijke doelwitten zijn
- De inhoud is uniek compromitterend. Seksuele gesprekken, fantasieën en gegenereerde afbeeldingen zijn ideaal materiaal voor afpersing.
- Veel aanbieders zijn klein. Snelgroeiende apps van piepkleine teams, soms gebouwd op aan elkaar geplakte open-sourceonderdelen, slaan vaak de beveiligingsbasis over.
- Alles wordt bewaard. De dienst heeft je geschiedenis nodig om je te onthouden, dus jarenlange tekst stapelt zich op - zie wat je AI-vriendin-app over je weet.
- Afbeeldingen staan in cloudopslag. Verkeerd ingestelde opslagbuckets zijn een van de meest voorkomende oorzaken van lekken op het hele internet. Hoe companion-afbeeldingen worden opgeslagen staat in waar je afbeeldingen werkelijk staan.
Als je denkt dat je erbij zit
| Stap | Wat je doet |
|---|---|
| 1. Controleren | Zoek je e-mailadres op haveibeenpwned.com; bij gevoelige lekken moet je het adres bevestigen |
| 2. Dichtzetten | Wijzig het wachtwoord bij de dienst en overal waar je het hergebruikte; zet tweefactorauthenticatie aan |
| 3. Scheiden | Verplaats het account naar een e-mailadres dat niet aan je naam of werk gekoppeld is |
| 4. Verwacht contact | Let op afpersings- en phishingmails die naar het lek verwijzen - die komen daarna vaak voor |
| 5. Niet betalen | Bewaar de berichten, doe aangifte bij de politie en meld het bij het platform; betalen maakt zelden een einde aan eisen |
| 6. Afbeeldingen | Zijn er intieme beelden bij betrokken, dan kan StopNCII.org helpen ze te blokkeren op deelnemende platforms; Offlimits helpt gratis en anoniem bij het laten verwijderen van beelden |
| 7. Vragen | Vraag welke gegevens het bedrijf van je had en vraag om verwijdering - zie je gegevens opvragen |
haveibeenpwned.com - gratis te gebruiken; bij gevoelige lekken moet je je adres bevestigen.
Wordt er gedreigd, of is de oplichting al gelukt? Bel de Fraudehelpdesk (088 7867372) of doe aangifte bij de politie; bewaar berichten, links en betaaloverzichten als bewijs. Gaat het om seksuele beelden of afpersing, dan helpt Offlimits (020 2615275, chat via hulplijn.offlimits.nl) gratis en anoniem. Het zonder toestemming verspreiden van seksueel beeldmateriaal is strafbaar.
De schade beperken vóór er een lek is
- Gebruik een apart e-mailadres dat je naam niet bevat. Het is de meest effectieve stap, omdat het de koppeling tussen de gegevens en jou verbreekt.
- Zet nooit je gezicht of identificerende details in gegenereerde afbeeldingen of uploads.
- Houd namen van echte mensen buiten gesprekken, vooral van partners, collega's en iedereen in expliciete scenario's.
- Verwijder wat je niet meer nodig hebt. Sommige apps laten je losse gesprekken of afbeeldingen verwijderen; oude gegevens kunnen niet lekken als ze niet meer bestaan. Een AI-companion-account verwijderen legt uit wat er werkelijk wordt gewist.
- Kies voor apps die vragen over beveiliging beantwoorden. In Mozilla's onderzoek van 2024 zei 73% van de makers van romantische chatbots niets over hoe ze met beveiligingslekken omgaan. Een bedrijf dat een beveiligingscontact publiceert, verwacht tenminste dat het over problemen wordt ingelicht.
Wat de wet van bedrijven eist
In de EU - en dus ook in Nederland, onder de AVG - moet een bedrijf een ernstig datalek binnen 72 uur melden bij de toezichthouder, in Nederland de Autoriteit Persoonsgegevens, en de getroffen gebruikers inlichten als het risico voor hen hoog is. Hetzelfde geldt in het Verenigd Koninkrijk. In de meeste Amerikaanse staten bestaan ook meldplichten. In de praktijk negeren kleine buitenlandse aanbieders deze plichten vaak, en daarom is zelf Have I Been Pwned controleren belangrijker dan op een e-mail wachten.
De ongemakkelijke conclusie uit 2024 en 2025 is dat intieme gegevens in companion-apps maar zo veilig zijn als de minst zorgvuldige engineer van het bedrijf. Dat kun je niet controleren - maar je kunt er wel voor zorgen dat een lek niet naar jouw naam leidt.